[Malware] Windows 실행 파일 정적 분석과 Stuxnet 증거 읽기
Windows 실행 파일의 Import, 문자열, Ghidra 호출 인자를 대조하고 Stuxnet의 드라이버와 합성 패킷에서 확인할 수 있는 근거를 살펴봅니다.
실습 파일 w11_lab.exe에서는 문자열에 남은 경로를 파일 쓰기 함수의 인자까지 따라갑니다.
Stuxnet 사례에서는 서비스 등록 기록과 합성 패킷을 읽고 관찰한 흔적이 원문 보고서의 어떤 동작과 연결되는지 살펴봅니다.
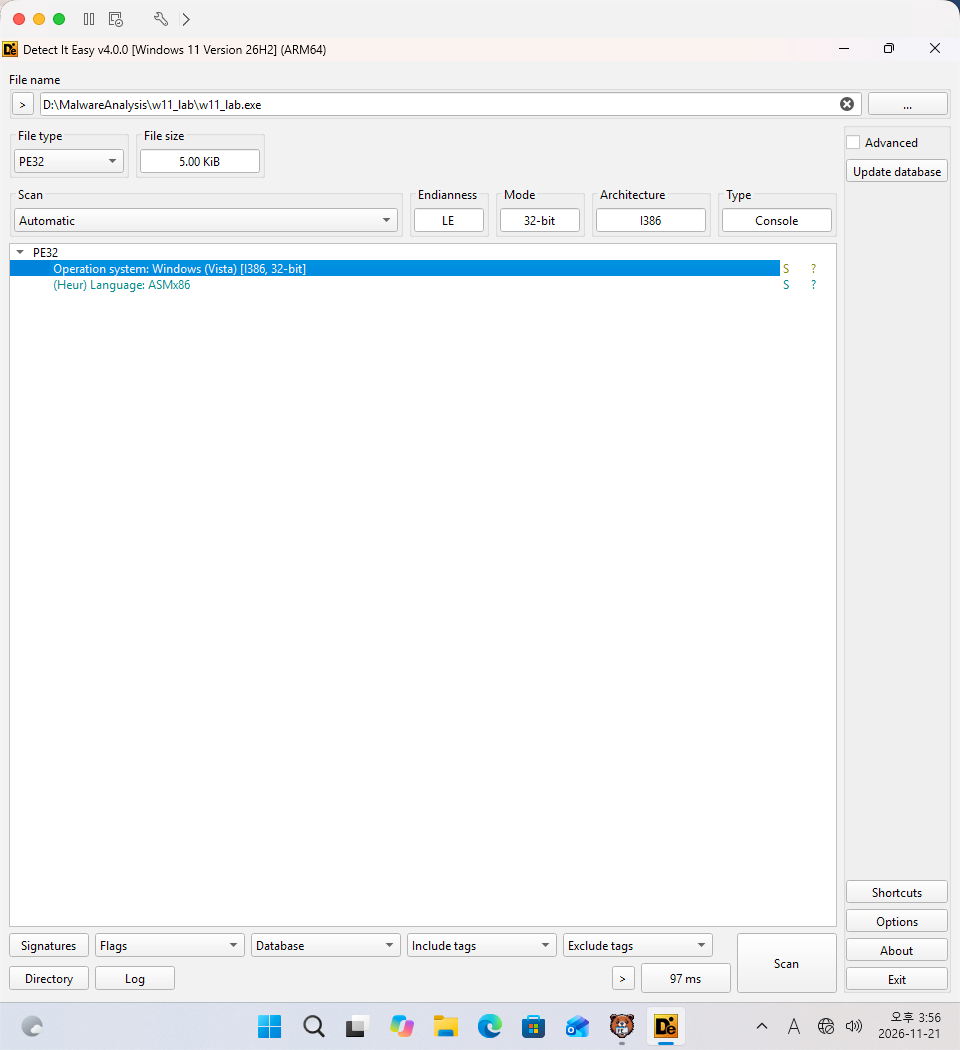
Detect It Easy로 확인한 파일 형식
분석 대상은 w11_lab.exe입니다.
Detect It Easy에는 다음 정보가 표시됩니다.
- 파일 형식: PE32
- 크기: 5.00 KiB
- 모드: 32-bit
- 아키텍처: I386
- 타입: Console
x86 32비트 Windows 콘솔 실행 파일로 읽을 수 있습니다.
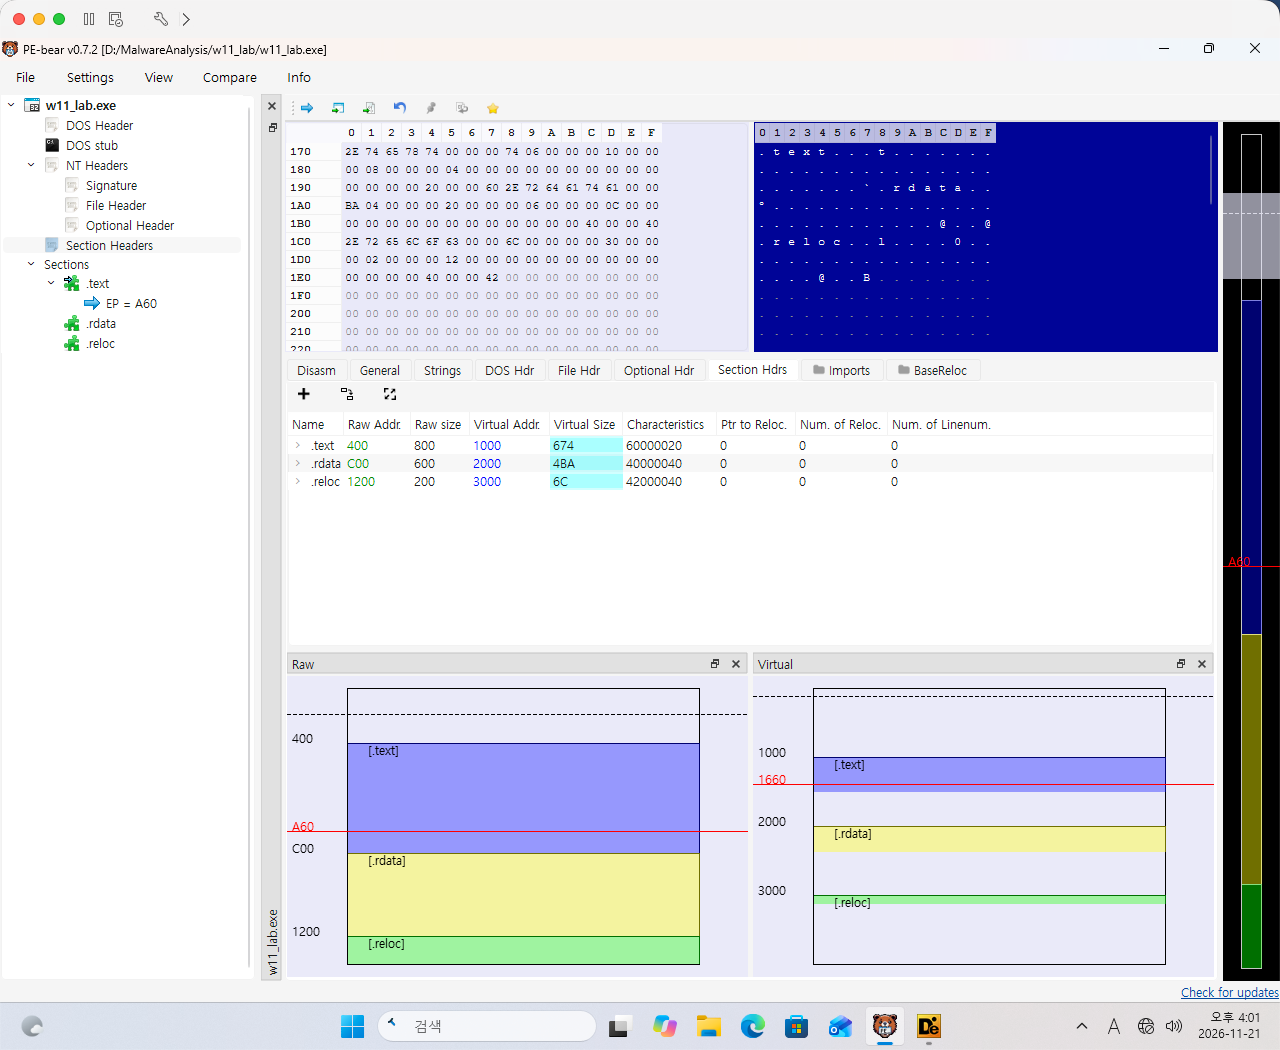
PE-bear에서 확인한 섹션과 Import
PE-bear의 Section Hdrs 표에는 세 섹션이 나옵니다.
.text: 실행할 명령어.rdata: 읽기 전용 데이터.reloc: 주소 재배치 정보
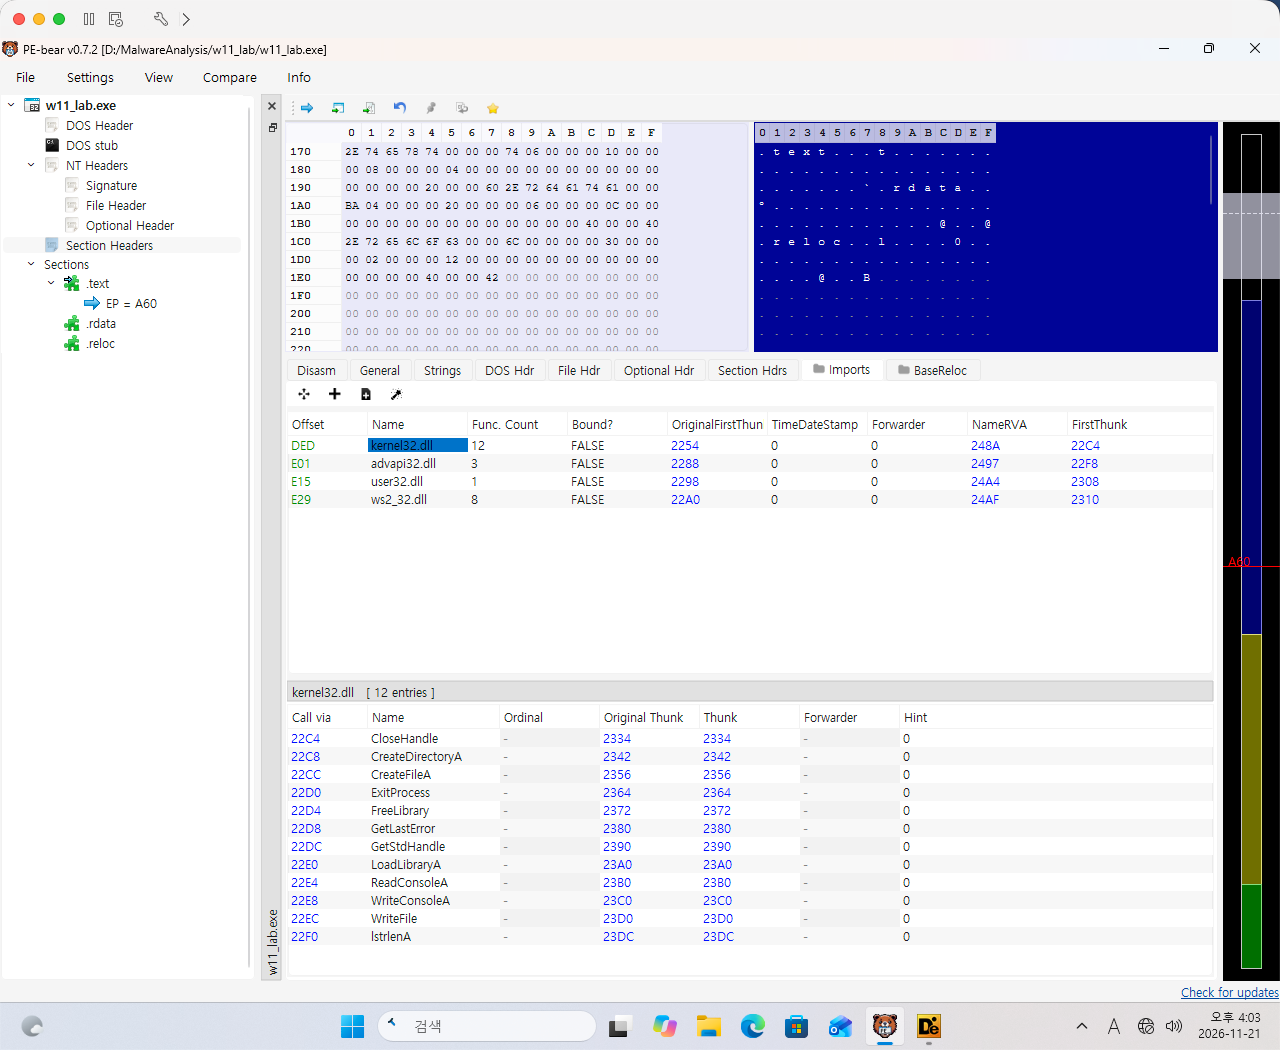
Imports 탭에서 kernel32.dll을 선택하면 가져오는 함수 목록이 아래쪽 표에 나옵니다.
이 목록에서 CreateFileA와 WriteFile을 확인했습니다.
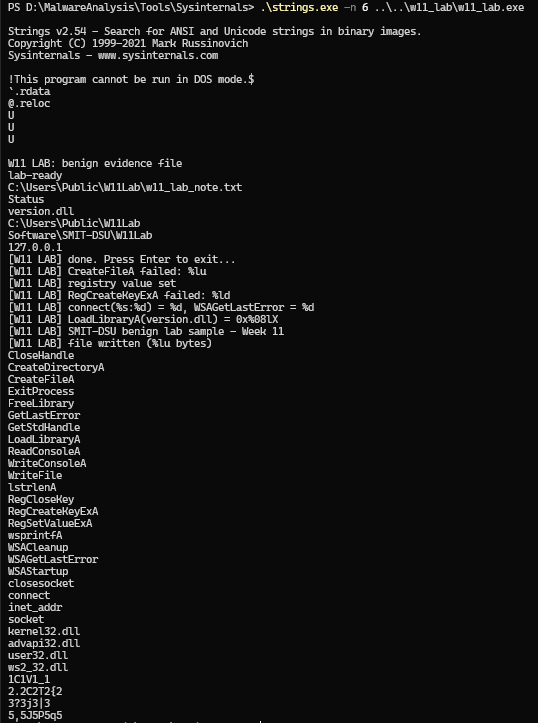
Strings에서 찾은 문자열
Sysinternals Strings 출력에서 파일 경로, 레지스트리 경로, 루프백 주소를 읽을 수 있습니다.
- 파일 경로:
C:\Users\Public\W11Lab\w11_lab_note.txt - 레지스트리 경로:
Software\SMIT-DSU\W11Lab - 루프백 주소:
127.0.0.1
Ghidra XREF로 찾은 CreateFileA 호출
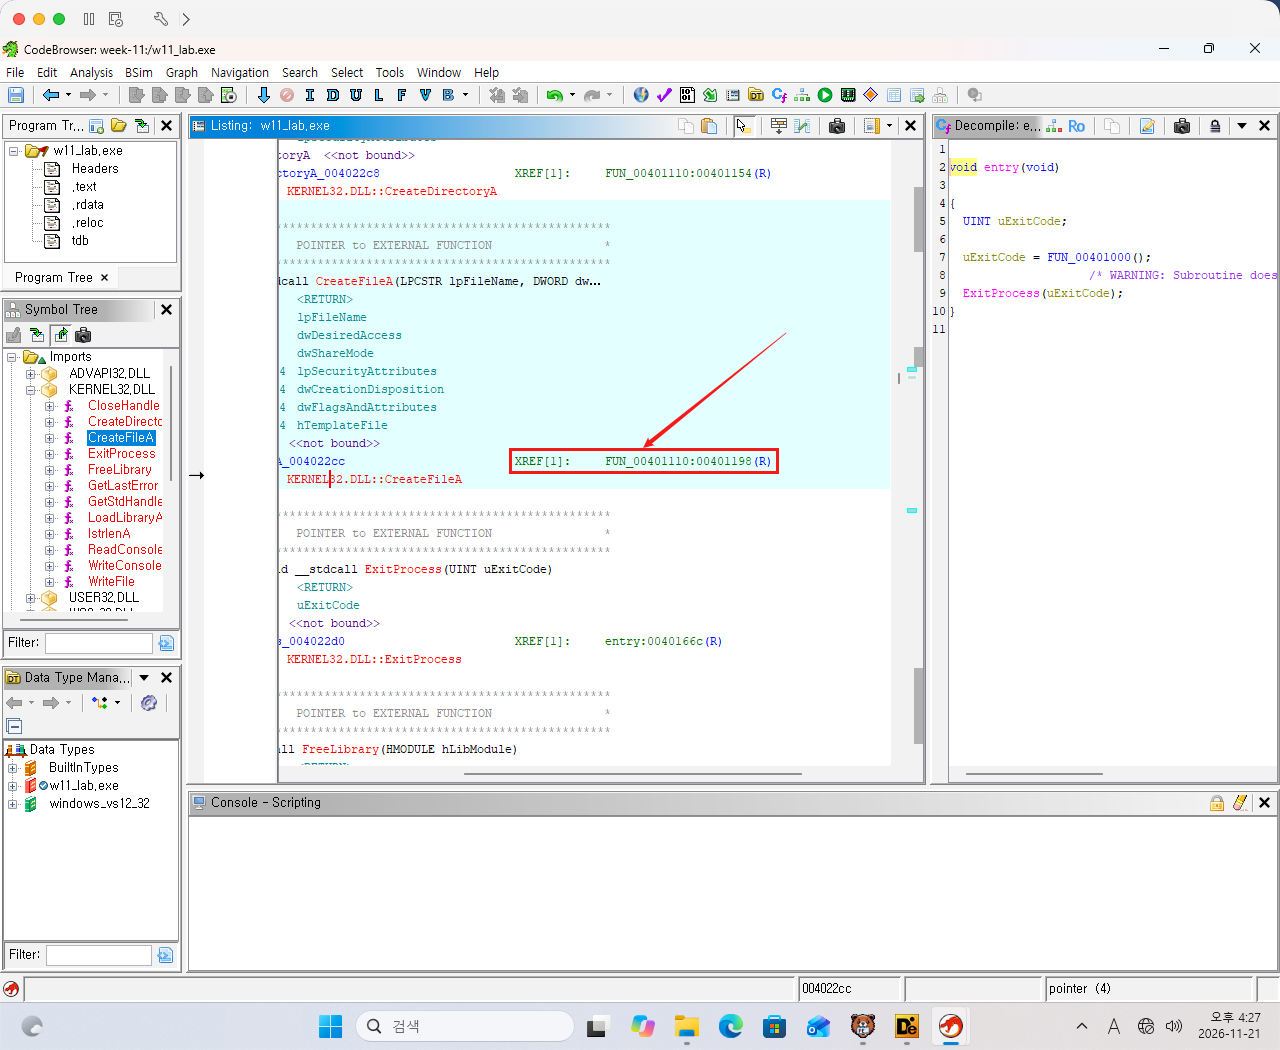
Ghidra Symbol Tree에서 Imports의 KERNEL32.DLL, CreateFileA를 선택했습니다.
Listing에는 XREF[1]: FUN_00401110:00401198(R)이 나타납니다.
CreateFileA를 참조하는 함수는 FUN_00401110이고 참조 명령은 0x00401198에 있습니다.
(R)은 해당 명령이 Import 포인터를 읽는다는 표시입니다.
CreateFileA의 인자와 파일 쓰기
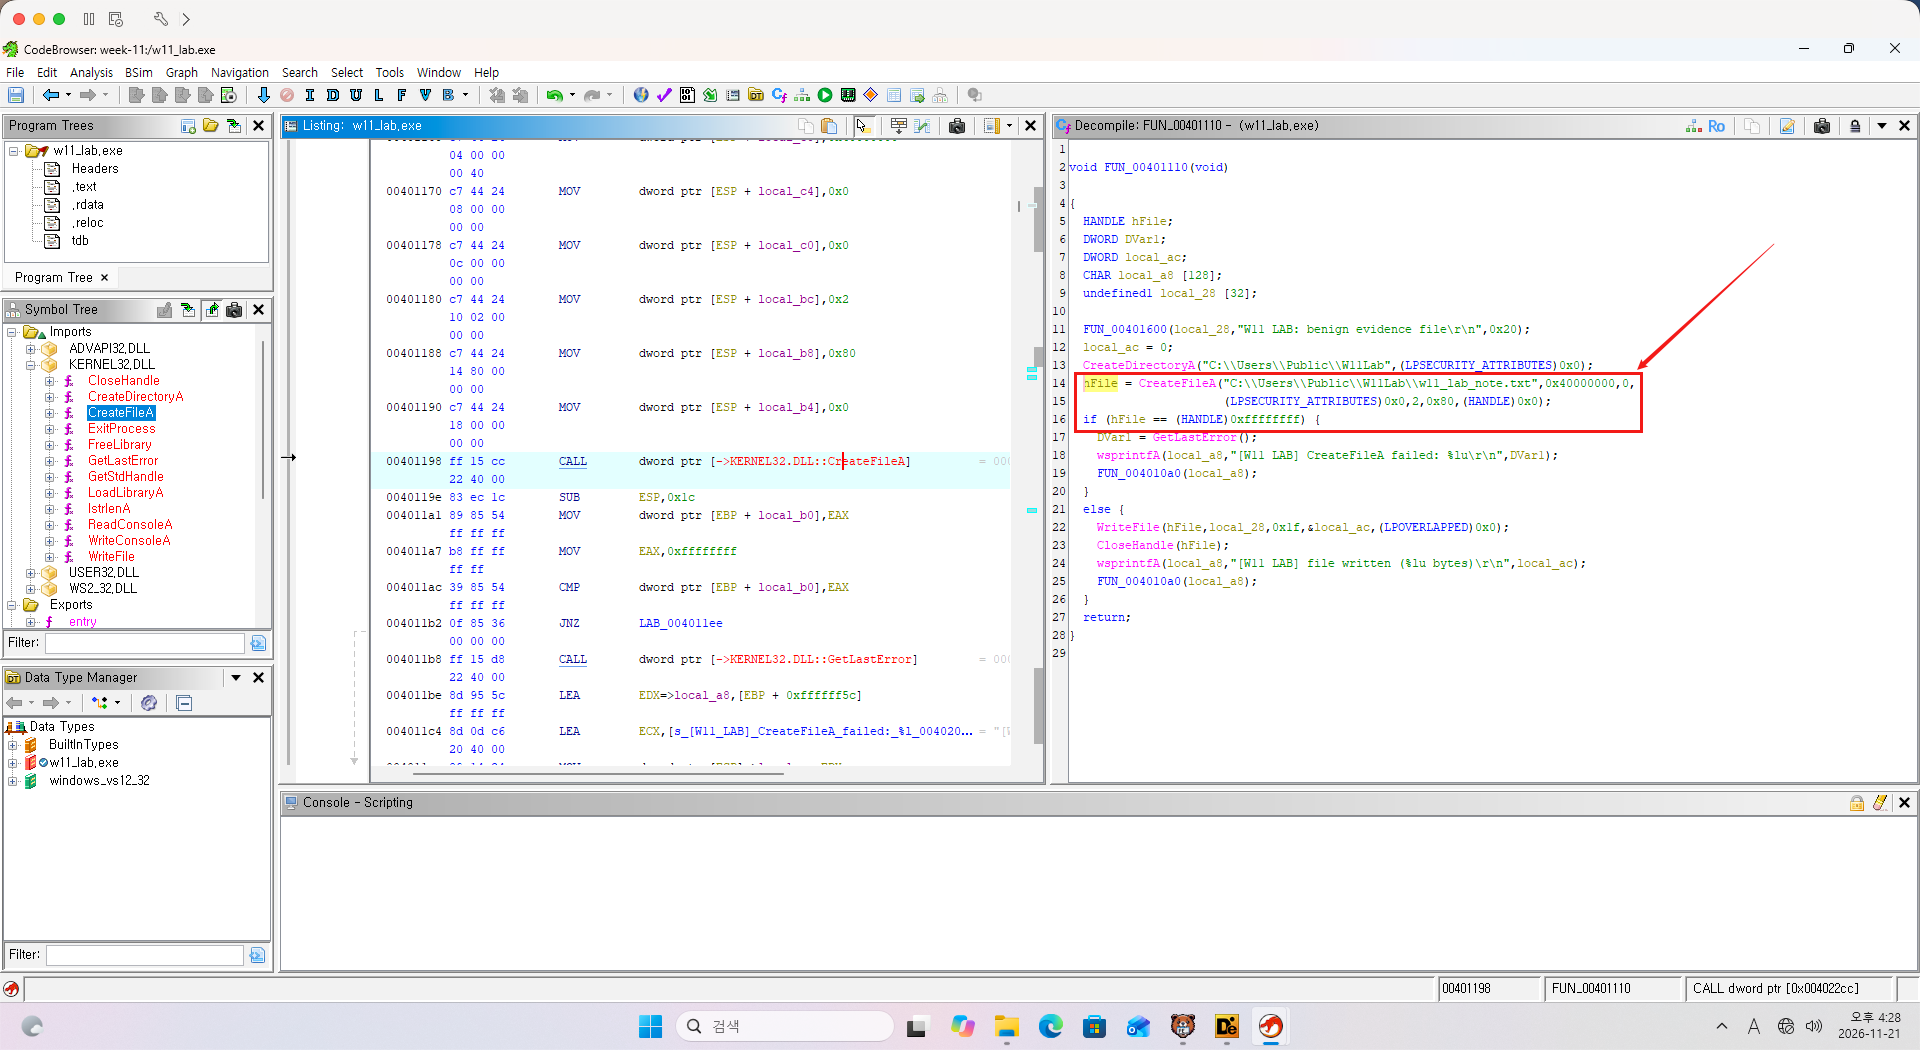
XREF의 0x00401198로 이동하면 Decompile 창에 FUN_00401110이 열립니다.
이 함수는 먼저 CreateDirectoryA로 C:\Users\Public\W11Lab 폴더 생성을 시도합니다.
CreateFileA 호출에서 파일 경로와 쓰기 방식을 결정하는 인자는 세 가지입니다.
- 파일 경로 — 첫 번째 인자는
C:\Users\Public\W11Lab\w11_lab_note.txt입니다. Strings 출력의 경로와 일치합니다. - 접근 권한 — 쓰기(
0x40000000)입니다. - 생성 방식 —
CREATE_ALWAYS(2)입니다. 파일이 없으면 만들고 이미 있으면 내용을 비웁니다.
반환된 핸들이 유효하면 성공 분기에서 WriteFile로 31바이트(0x1f) 쓰기를 요청합니다.
이어서 CloseHandle로 파일을 닫습니다.
HANDS-ON 3 · MRxCls ImagePath와 boot-start 근거
C3은 공개 보고서를 바탕으로 Process Monitor 열 형식에 맞춰 만든 교육용 재구성입니다.
행의 순서와 Operation 이름은 예시이고 Path와 Detail은 보고서 내용에 근거합니다.
7번 행은 다음 값을 보여 줍니다.
- Operation:
RegSetValue - Path:
HKLM\SYSTEM\CurrentControlSet\Services\MRxCls\ImagePath - Detail:
%System%\drivers\mrxcls.sys (boot-start driver service)
ImagePath는 서비스가 실행할 파일 위치를 가리키는 값입니다.
5번 행에 기록된 mrxcls.sys가 해당 드라이버 파일입니다.
C3가 괄호로 덧붙인 boot-start의 근거는 Dossier 20쪽 Load Point 절입니다.
보고서에 따르면 mrxcls.sys는 부팅 시작 서비스로 등록되어 Windows 부팅 초기에 로드됩니다.
보고서는 이 드라이버를 감염된 시스템이 부팅될 때마다 Stuxnet이 실행되게 하는 주된 로드 지점으로 설명합니다.
C3에는 Start 값을 읽은 행이 없습니다.
실제 재부팅 뒤의 드라이버 로드를 확인하려면 같은 호스트의 부팅 기록이 필요합니다.
HANDS-ON 4 · 합성 PCAP에서 읽은 연결 확인과 C2 요청
분석한 파일은 C5 W12_C5_reconstructed_network.pcap입니다.
교육용으로 재구성한 합성 캡처이므로 IP 주소와 data 값은 실습용입니다.
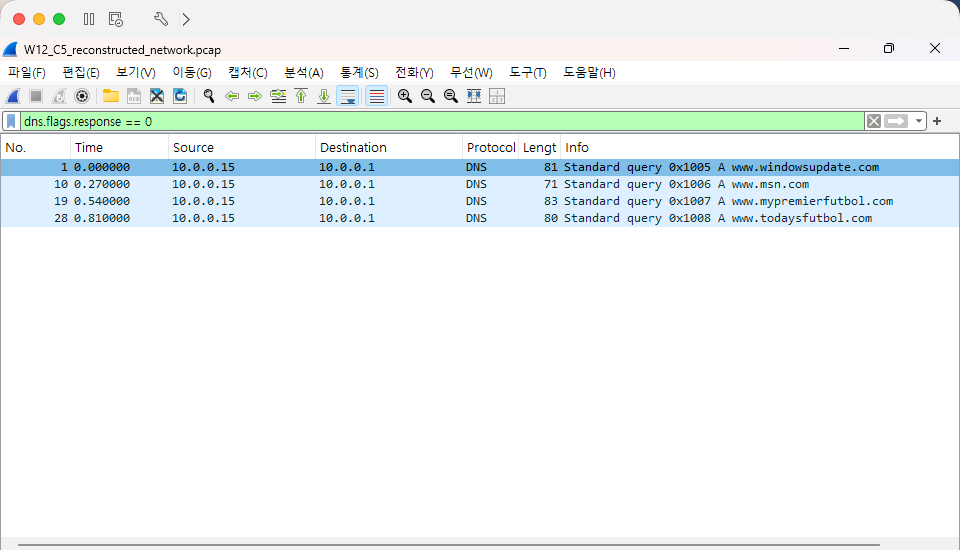
dns.flags.response == 0으로 보면 DNS 질의 네 건이 표시됩니다(1·10·19·28번).
Wireshark 필터를 http.request로 바꾸면 HTTP 요청 세 개가 표시됩니다.
- 6번과 15번 —
10.0.0.15가 각각www[.]windowsupdate[.]com과www[.]msn[.]com에GET /를 보냅니다. 합성 PCAP에서 인터넷 연결 확인을 나타내는 요청입니다. - 24번 — 목적지
198.51.100.20으로GET /index.php?data=…를 보냅니다. 패킷 상세의 Host는www[.]mypremierfutbol[.]com입니다.
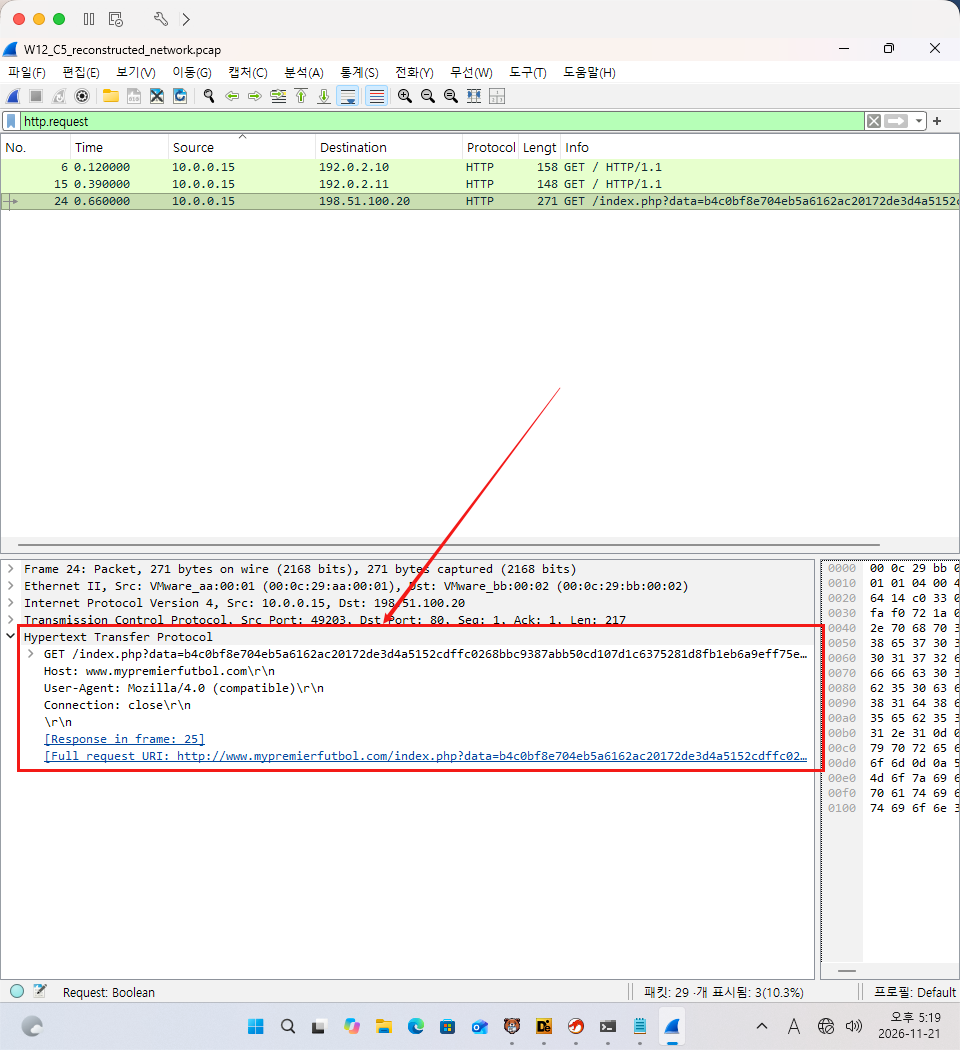
24번의 Host와 요청 경로는 Dossier 21~22쪽에 기록된 명령·제어(C2) 통신 패턴과 일치합니다.
두 번째 C2 도메인인 www[.]todaysfutbol[.]com은 28번 질의에 대한 29번 DNS 응답에서 캡처가 끝납니다.
Room 4 발표 · Step 7 DLL과 운영 화면
Room 4에서는 24번 패킷으로 네트워크에서 보이는 흔적을 짚고 C3의 두 행으로 엔지니어링 PC에서 바뀐 파일을 설명했습니다.
원문이 기술한 Windows 전파 경로 중 하나는 USB입니다.
취약한 Windows에서는 탐색기가 USB 폴더의 바로가기 아이콘을 표시할 때 코드가 실행될 수 있었습니다.
- 10번 행 — 원래 DLL인
s7otbxdx.dll의 이름이s7otbxsx.dll로 바뀝니다. - 9번 행 — Stuxnet의 대체 DLL이 원래 이름인
s7otbxdx.dll을 사용합니다.

Step 7이 기존 이름으로 DLL을 불러도 일부 PLC 접근 요청은 대체 DLL을 거칩니다.
Symantec은 이 동작을 37~38쪽에서 설명합니다.
보고서가 분석한 Sequence A에는 드라이브의 최대 주파수 설정을 1,410 Hz로 바꾸는 코드가 있습니다.
이 최대 주파수 설정은 모터 속도에 영향을 줍니다.
WinCC에는 이전에 기록한 주파수 값을 돌려주는 동작도 있습니다.
실제 설비의 변화를 판단하려면 같은 시각의 PLC 기록과 별도로 측정한 모터 속도를 대조해야 합니다.